Europejskie alternatywy dla Drata
Starannie dobrana lista 9 najlepszych europejskich alternatyw dla Drata.
Najlepszą europejską alternatywą dla Drata jest Cerivo. Jeśli Ci nie odpowiada, przygotowaliśmy ranking innych europejskich alternatyw dla Drata, aby pomóc Ci znaleźć odpowiedni zamiennik. Inne ciekawe alternatywy dla Drata to: Compeas, Matproof, Orbiq i Secfix.
Alternatywy dla Drata to głównie Compliance i GRC, ale mogą to być również Narzędzia LegalTech i podpisu elektronicznego lub Rozwiązania bezpieczeństwa i prywatności. Przeglądaj je, jeśli chcesz zawęzić listę alternatyw lub szukasz konkretnej funkcji Drata.
Ta lista zawiera usługi firm z siedzibą, w tym wszystkich spółek macierzystych, w Unii Europejskiej (UE), Europejskim Obszarze Gospodarczym (EOG), Europejskim Stowarzyszeniu Wolnego Handlu (EFTA), Wielkiej Brytanii, kraju kandydującym do UE lub europejskim mikropaństwie. Rosja i Białoruś są wykluczone. Więcej o warunkach umieszczenia na liście przeczytasz tutaj.

Autor Piotr Kulpinski
Drata


Nowoczesna platforma GRC łącząca trzech nordyckich liderów compliance. Automatyzuj przepływy pracy, zarządzaj ryzykiem i buduj zaufanie interesariuszy z eksperckim wsparciem prawnym.
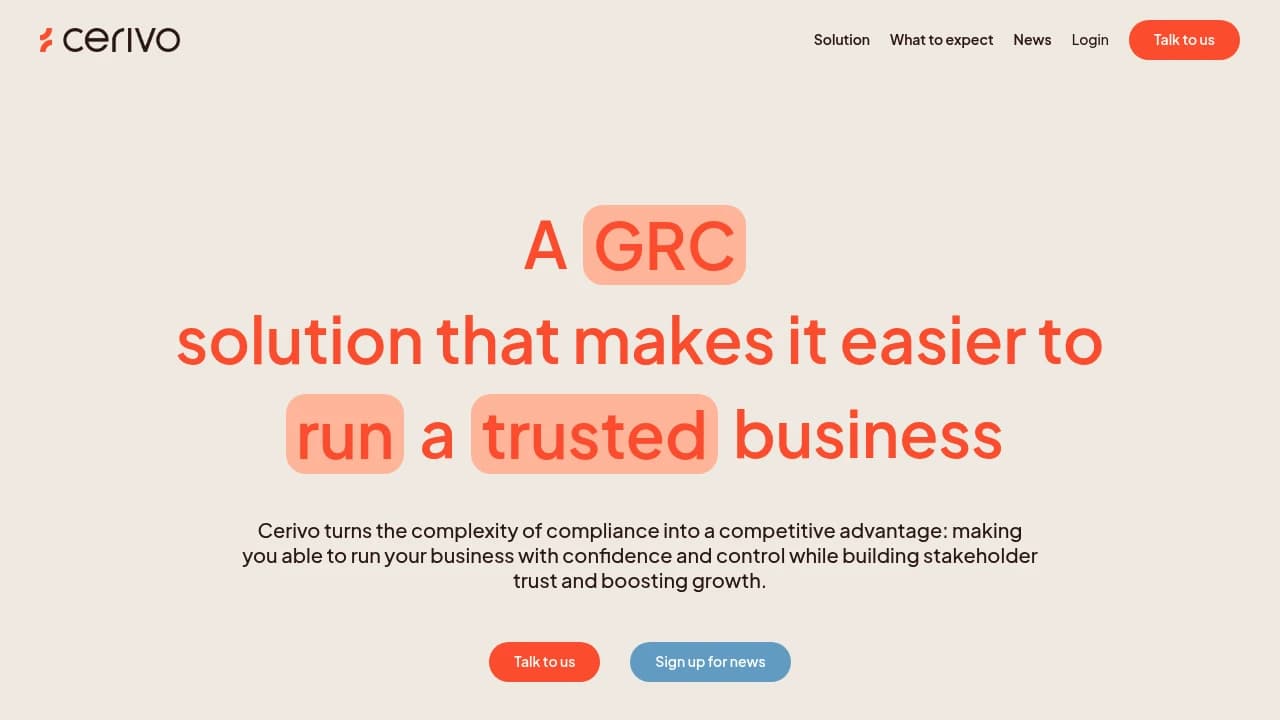
Cerivo przekształca złożoność compliance w przewagę konkurencyjną, łącząc ponad 25 lat doświadczenia trzech wiodących nordyckich firm GRC w jedną nowoczesną platformę.
Powstała z połączenia ComplyCloud, RISMA Systems i Wired Relations, Cerivo obsługuje ponad 1400 klientów z różnych branż dzięki zespołowi ponad 100 pracowników, w tym prawnikom wewnętrznym.
Kluczowe możliwości obejmują:
- Wsparcie wielu frameworków - RODO, ISO 27001/2, ISAE 3000/3402, AI Act, ESG, NIS2 i więcej
- Zautomatyzowane przepływy pracy compliance z kierowanymi, ustrukturyzowanymi procesami
- Eksperckie wsparcie prawne od pełnego outsourcingu po strategiczną pomoc projektową
- Przejrzysta dokumentacja audytowa z automatyczną dokumentacją prawną i śledzonymi działaniami
- Funkcjonalność ISMS na poziomie enterprise do kompleksowego zarządzania ryzykiem
Ekspertyza branżowa obejmuje: Technologie i SaaS, Usługi Finansowe, Energetykę i Utilities, Sektor Publiczny, NGO, Farmację, Handel Detaliczny i Produkcję.
Bonus: Dostęp do Społeczności Openli łączącej ponad 2800 prawników wewnętrznych w krajach nordyckich w celu networkingu, wydarzeń i możliwości kariery.
Cerivo zastępuje rozproszone narzędzia i manualne procesy jednym spójnym podejściem do zarządzania compliance, ryzykiem i bezpieczeństwem - pomagając organizacjom działać z pewnością siebie przy jednoczesnym budowaniu zaufania interesariuszy.


Europejska platforma GRC do zarządzania zgodnością z regulacjami, kontrolami, dowodami, ryzykiem i politykami w jednym systemie hostowanym w UE.

Compeas to platforma GRC stworzona dla europejskich organizacji, które muszą spełniać wymagania wielu standardów zgodności bez żonglowania osobnymi narzędziami. Obejmuje NIS2 w wersjach krajowych dla dziesięciu krajów UE, ISO 27001, SOC 2, NIST CSF 2.0, RODO oraz Cyber Resilience Act w jednym systemie. Platforma działa w UE na Ploi Cloud, a dane klientów pozostają w Europejskim Obszarze Gospodarczym.
Platforma została stworzona przez specjalistów ds. bezpieczeństwa, którzy sami przeszli przez proces zapewniania zgodności. Zamiast zmuszać Cię do zarządzania każdym standardem osobno, Compeas mapuje je razem, dzięki czemu kontrole, dowody i polityki działają jednocześnie w kilku standardach. Otrzymujesz jedno źródło prawdy zamiast rozproszonych arkuszy kalkulacyjnych i niepowiązanych ze sobą narzędzi.
Kluczowe funkcje obejmują:
- Zarządzanie ryzykiem z oceną ryzyka pierwotnego i rezydualnego, przypisanymi właścicielami oraz strategiami postępowania powiązanymi z konkretnymi kontrolami
- Biblioteka polityk z gotowymi szablonami, kontrolą wersji i śledzeniem potwierdzeń w poszczególnych działach
- Rejestr incydentów z wbudowanymi krajowymi terminami raportowania zgodnie z NIS2, RODO i Cyber Resilience Act
- Rejestry produktów i podatności na potrzeby obowiązków wynikających z Cyber Resilience Act
- Automatyczne testowanie obejmujące 68 testów w ramach dziesięciu integracji
- Ciągłe monitorowanie, które śledzi zmiany w standardach i przepisach, dzięki czemu nie musi tego robić Twój zespół
- Alerty w czasie rzeczywistym dotyczące zmian w kontrolach i problemów ze zgodnością
- Raporty gotowe do audytu generowane jednym kliknięciem
- Wbudowane SSO z Microsoft Entra i Google Workspace dla każdego klienta, bez opłat za stanowisko
Platforma prowadzi Cię przez ocenę, planowanie, wdrożenie i bieżące monitorowanie. Dzięki uproszczonym procesom i wbudowanemu, a nie doklejonemu, zbieraniu dowodów, możesz przejść od oceny do pełnej zgodności w ciągu miesięcy, a nie lat. W trakcie całego procesu wspierają Cię dedykowani eksperci ds. zgodności.
Cennik opiera się na stałej opłacie rocznej za organizację: 240 000 SEK rocznie, lub 120 000 SEK za pierwszy rok. W cenie zawarci są wszyscy użytkownicy, logowanie jednokrotne (SSO), onboarding i szkolenia.
Co wyróżnia Compeas: od samego początku zostało zaprojektowane z myślą o Europie, a nie jako globalne narzędzie dostosowane później do europejskiego rynku. Nie ma tu dodatków ani ukrytych kosztów. Cennik jest przejrzysty, a funkcje takie jak SSO są standardem. Jeśli zarządzasz wieloma standardami i masz dość ręcznego zbierania dowodów lub składania zgodności z elementów od różnych dostawców, to narzędzie konsoliduje całą pracę w jednym, uporządkowanym systemie.

Jeden zestaw kontroli obejmuje DORA, NIS2, ISO 27001, SOC 2, RODO i AI Act, z wbudowanym ciągłym zbieraniem dowodów i przygotowaniem do audytu.
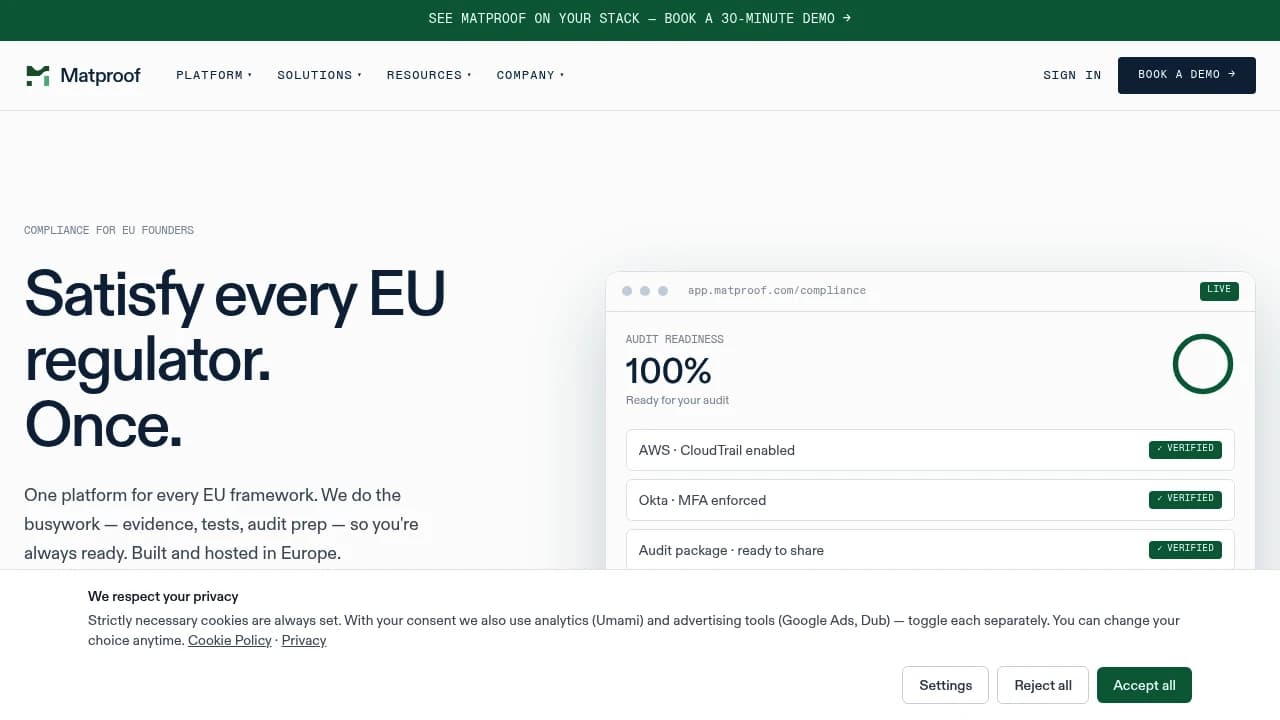
Matproof konsoliduje zarządzanie zgodnością dla europejskich firm mierzących się z wieloma ramami regulacyjnymi. Zamiast prowadzić osobne audyty dla DORA, NIS2, ISO 27001, SOC 2, RODO i unijnego AI Act, mapujesz kontrole raz i wykorzystujesz je we wszystkich ramach. Platforma automatycznie zbiera dowody, przeprowadza ciągłe kontrole konfiguracji i przygotowuje pakiety audytowe, dzięki czemu zawsze jesteś gotowy, gdy regulatorzy lub klienci zadają pytania.
Narzędzie zostało stworzone z myślą o zespołach startupów i scale-upów w Europie, które muszą zachować zgodność, ale nie mają dedykowanego działu compliance. Przejmuje powtarzalną pracę: zbieranie dowodów, wykonywanie testów, tworzenie polityk i przygotowanie do audytu. Unikasz dublowania wysiłku między ramami regulacyjnymi i ograniczasz ręczną pracę związaną ze zgodnością o około 28 godzin na osobę rocznie.
Kluczowe możliwości obejmują:
-
Mapowanie kontroli we wszystkich sześciu ramach jednocześnie, dzięki czemu jeden dowód potwierdza wiele wymagań.
-
Ciągłe sprawdzanie konfiguracji chmury w AWS, Azure i GCP, wykrywające błędne konfiguracje w czasie rzeczywistym.
-
Integrację z testami penetracyjnymi, która wykrywa podatności zanim zrobią to audytorzy, z zamkniętą pętlą śledzącą naprawy aż po kontrole zgodności.
-
Wykrywanie i klasyfikację systemów AI zgodnie z unijnym AI Act, automatycznie inwentaryzujące każde używane narzędzie AI i oceniające poziom ryzyka.
-
Zunifikowane pakiety audytowe, eksportujące gotowe do udostępnienia dowody dla wszystkich ram, skracając przygotowanie do audytu o tygodnie.
Platforma działa na infrastrukturze Hetzner w Niemczech, z rezydencją danych wyłącznie w UE i przetwarzaniem AI przez podmioty z siedzibą w UE. Twoje dane dotyczące zgodności nigdy nie opuszczają UE, co oznacza, że samo narzędzie spełnia wymogi suwerenności, które pomaga Ci udowodnić. API oraz hostowany serwer MCP pozwalają agentom AI odczytywać bezpośrednio Twój program zgodności, dzięki czemu możesz zautomatyzować część procesu.
Matproof to oprogramowanie, a nie firma audytorska. Rzeczywiste certyfikaty wydają niezależne, akredytowane jednostki; Matproof zajmuje się całą pracą związaną z utrzymaniem gotowości.
Platforma trust center i weryfikacji dostawców dla zespołów B2B w UE, pomagająca wykazać zgodność z NIS2 i DORA bez powielania pracy zespołu bezpieczeństwa.
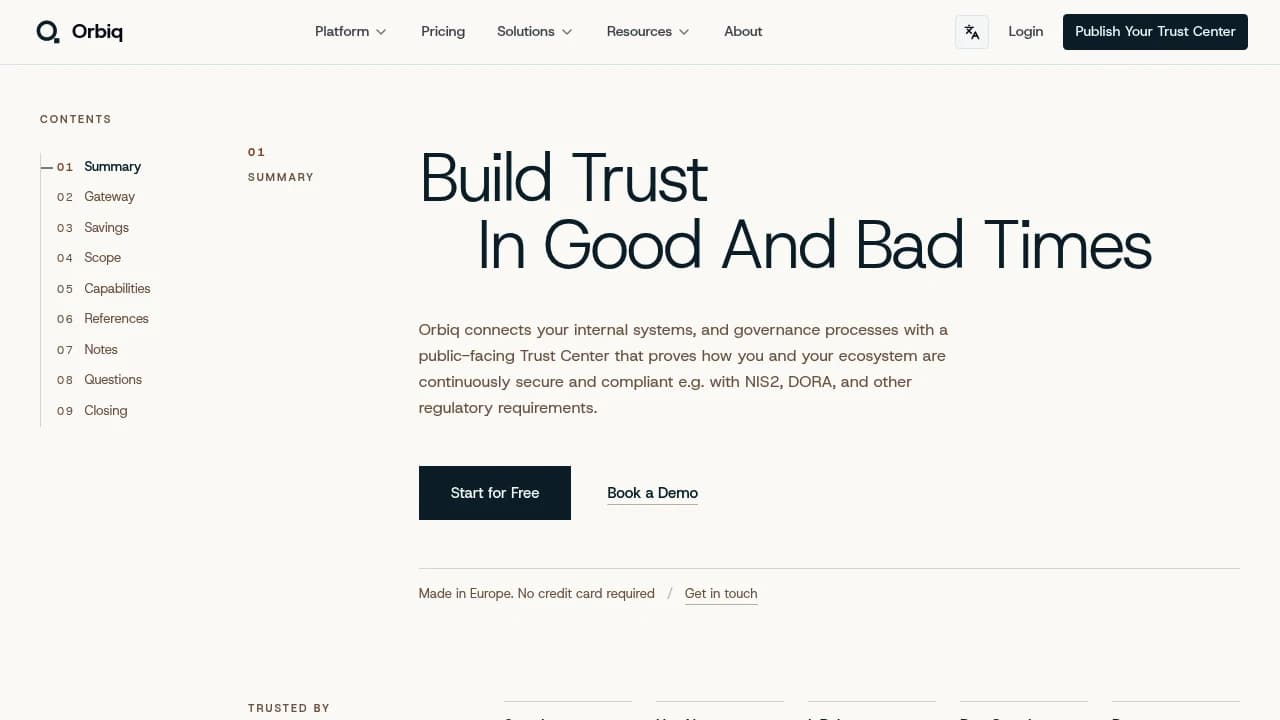
Orbiq pozwala przekształcić pracę związaną z bezpieczeństwem i zgodnością, którą już wykonałeś, w dowód dostępny natychmiast dla kupujących, regulatorów i audytorów. Narzędzie zostało zaprojektowane dla zespołów zarządzających wymaganiami NIS2 i DORA, ale działa dla każdej firmy B2B, która musi wykazać zewnętrznym interesariuszom stały nadzór nad bezpieczeństwem i dostawcami.
Twój ISMS zawiera prawdziwe informacje o Twoich kontrolach i politykach. Orbiq działa na tej podstawie, synchronizując dowody z SharePoint, Google Drive, Confluence lub Twoich niestandardowych narzędzi governance, a następnie publikuje tę pracę poprzez markowy trust center, do którego interesariusze mają dostęp na odpowiednim poziomie uprawnień. Potencjalni klienci widzą Twój publiczny profil. Klienci mają dostęp do zasobów przeznaczonych tylko dla nich. Audytorzy i regulatorzy otrzymują szczegóły objęte NDA. Dostawcy widzą własny nadzór i zależności. Każdy otrzymuje ten sam aktualny obraz, a Twój zespół bezpieczeństwa nie musi odpowiadać na niekończące się zapytania.
Kluczowe funkcje obejmują:
- Trust Center: Publikuj warstwowe profile (publiczny, ograniczony, objęty NDA), aby każdy interesariusz widział tylko to, czego potrzebuje. Hostuj go na własnej domenie z watermarkiem i śledzeniem pobrań.
- Zapewnienie dostawców: Dokumentuj rejestry dostawców, obowiązki i procesy nadzoru jednorazowo, a następnie udostępniaj je jako dowód zgodności z NIS2 i DORA.
- Proces obsługi incydentów: Publikuj incydenty bezpieczeństwa i ogłoszenia jednorazowo; każdy interesariusz otrzymuje powiadomienie na swoim poziomie uprawnień, z pełnym śladem audytowym.
- Kwestionariusz AI: Automatycznie odpowiadaj na zapytania RFP liczące 300 pytań, oparte na tych samych dowodach, które publikujesz w swoim trust center. Zespoły sprzedaży i bezpieczeństwa weryfikują odpowiedzi przed wysłaniem.
- Synchronizacja dowodów: Połącz istniejące źródła ISMS, aby Orbiq automatycznie pobierał zaktualizowane kontrole i polityki bez ręcznego przesyłania.
Platforma działa na europejskiej infrastrukturze hostowanej w Niemczech, z codziennymi automatycznymi skanami bezpieczeństwa i tygodniowymi testami penetracyjnymi. Została zaprojektowana, aby ograniczyć liczbę godzin, które Twój zespół spędza na przeglądach dostawców, raportowaniu incydentów, kwestionariuszach i zapytaniach o zgodność. Dane źródłowe wskazują na 144–182 godziny rocznie w przypadku typowych operatorów B2B.
Orbiq nie zastępuje Twojego ISMS, lecz sprawia, że praca, którą już wykonałeś, staje się przystępna i wiarygodna dla świata zewnętrznego. Zachowujesz pełną kontrolę nad tym, co i kiedy zostaje opublikowane. Zacznij bezpłatnie od podstawowych funkcji trust center i podstawowych uprawnień dostępu, aby przetestować cały proces przed przejściem na wyższy plan.
Platforma automatyzująca zgodność z ISO 27001, RODO, TISAX i innymi standardami, łącząca Cię z certyfikowanymi audytorami.
Secfix przejmuje powtarzalną pracę związaną z zachowaniem zgodności, dzięki czemu Twój zespół może skupić się na realnym bezpieczeństwie. Automatyzuje standardy najważniejsze dla europejskich firm: ISO 27001, RODO, TISAX, NIS2 i inne. Otrzymujesz listę ponad 250 kontroli generowaną automatycznie, monitorowanie w czasie rzeczywistym oraz możliwość wykazania zgodności, gdy przychodzą audytorzy.
Platforma jest stworzona dla zespołów, które chcą właściwie zadbać o zgodność, ale nie mają dedykowanego działu compliance. Oznacza to startupy szybko się skalujące, firmy z segmentu mid-market wchodzące na nowe rynki oraz przeciążone zespoły bezpieczeństwa. Secfix łączy automatyzację z dostępem do wyszkolonych, certyfikowanych audytorów, dzięki czemu nie musisz sam rozgryzać niejednoznacznych wymagań.
Kluczowe funkcje obejmują:
Zgodność pracowników śledzi onboarding, offboarding oraz szkolenia z zakresu bezpieczeństwa w ramach różnych standardów, z wbudowanymi przypomnieniami, dzięki którym nic nie umknie.
Zarządzanie dostawcami automatycznie wykrywa dostawców na podstawie konfiguracji Google Workspace lub Office 365, a następnie śledzi ich poziom bezpieczeństwa i status ocen.
Zarządzanie ryzykiem prowadzi Cię przez identyfikację ryzyk, łączy je z kontrolami i aktualizuje oceny bez ręcznej, powtarzalnej pracy.
Zarządzanie politykami zapewnia ponad 20 konfigurowalnych szablonów zgodnych ze standardami, obsługuje ich dystrybucję i śledzi, kto co zaakceptował.
Integracje obejmują dostawców chmury (AWS, Google Cloud, Azure), systemy identyfikacji (Microsoft 365, Azure AD, Google Workspace), systemy ticketowe (Jira, GitHub, Clickup), platformy HR (Personio, BambooHR) oraz zarządzanie urządzeniami (Intune, Jamf, Kandji). Dzięki temu Twoje dane dotyczące zgodności pozostają zsynchronizowane z rzeczywistą infrastrukturą, bez ręcznej synchronizacji.
Secfix ma siedzibę w Europie, z biurami w Berlinie i Monachium, przechowuje dane na europejskiej infrastrukturze i sama posiada certyfikaty ISO 27001 oraz TISAX. Firma wnosi ponad 12 lat doświadczenia w zakresie zgodności dla firm z UE, co ma znaczenie, gdy standardy się zmieniają lub audytorzy zadają trudne pytania.

Open source platforma zarządzania compliance, która obsługuje audyty, regulacje i dokumentację dla startupów. Dostosowane listy kontrolne, oceny dostawców i bezobsługowa ścieżka compliance.
Compliance nie powinien odciągać Twojej uwagi od budowania biznesu. Probo działa jako Twój dedykowany zespół compliance, obsługując skomplikowany labirynt audytów, regulacji i niekończącej się dokumentacji, żebyś mógł skupić się na tym, co najważniejsze - rozwoju Twojej firmy.
Co wyróżnia Probo:
- Dostosowane listy kontrolne compliance - Żadnych ogólnych szablonów. Otrzymujesz spersonalizowane wymagania dopasowane do specyficznych potrzeb Twojego biznesu, od inwentarza komputerów po egzekwowanie 2FA
- Podejście bezobsługowe - Compliance jest załatwiany za Ciebie, nie przez Ciebie. Skup się na swoim głównym biznesie, podczas gdy eksperci zarządzają Twoją ścieżką compliance
- Pełna transparentność - Open source platforma bez vendor lock-in czy ukrytych płatności. Pełna widoczność Twojego procesu compliance
- Rozwiązania skoncentrowane na biznesie - Oceny dostawców, tworzenie polityk, relacje z audytorami i zarządzanie ryzykiem dostosowane do Twoich operacji
Odblokuj nowe możliwości: Probo pomaga startupom i małym firmom wygrywać kontrakty enterprise, wchodzić na rynki UE, zabezpieczać kontrakty w ochronie zdrowia i budować zaufanie z klientami dbającymi o prywatność. Czy potrzebujesz SOC 2, RODO, HIPAA, ISO 27001, zarządzania AI, czy compliance prywatności, Probo czyni to osiągalnym bez tradycyjnego obciążenia.
Platforma automatyzująca zgodność z ISO 27001, RODO, SOC 2, NIS2 i zarządzaniem AI dzięki agentowym przepływom pracy i certyfikowanemu wsparciu ekspertów dla ciągłego sukcesu audytowego.
Kertos dostarcza kompleksową platformę automatyzacji zgodności zaprojektowaną specjalnie dla europejskich organizacji zarządzających złożonymi wymaganiami regulacyjnymi. Rozwiązanie łączy inteligentną automatyzację przepływów pracy z certyfikowanym wsparciem ekspertów, aby zmniejszyć wysiłek związany ze zgodnością o około 80% przy zachowaniu 100% wskaźnika sukcesu audytowego.
Kluczowe możliwości obejmują:
- Wsparcie wielu frameworków obejmujące regulacje ISO 27001, RODO, SOC 2, NIS2, ISO 42001, TISAX i EU AI Act
- Automatyzację agentową obsługującą powtarzalne zadania zgodności i dokumentację
- Zintegrowane Centrum Zaufania umożliwiające natychmiastowe prezentacje bezpieczeństwa skierowane do klientów
- Wsparcie ekspertów od akredytowanych specjalistów ds. zgodności przez całą ścieżkę certyfikacji
- Ponad 100 integracji łączących się bezproblemowo z istniejącą infrastrukturą IT
- Ciągłe monitorowanie zgodności wykraczające daleko poza początkową certyfikację
Platforma obsługuje organizacje wszystkich rozmiarów (od startupów po ugruntowane przedsiębiorstwa) ze szczególną mocą w pomaganiu firmom w osiąganiu certyfikacji w tygodniach zamiast miesiącach. Klienci raportują osiągnięcie certyfikacji ISO 27001 w 2,5 miesiąca bez blokowania wewnętrznych zespołów czy wymagania zewnętrznych konsultantów. Rozwiązanie adresuje kompletny cykl życia zgodności od początkowej analizy przez przygotowanie audytu po zrównoważone bieżące zarządzanie, pozycjonując zgodność jako przewagę konkurencyjną zamiast obciążenia.
Agenci AI automatyzują programy zgodności w całej infrastrukturze, generując ciągłe, weryfikowalne dowody bezpieczeństwa i zgodności regulacyjnej bez ręcznego poświadczania.
Zastąp kwartalne przepychanki z compliance ciągłym dowodem. Agenci AI Noru prowadzą Twój program zgodności bezpośrednio z systemów, których już używasz (repozytoria kodu, platformy chmurowe, systemy tożsamości i narzędzia operacyjne), przekształcając je w żywe, weryfikowalne dowody, że jesteś bezpieczny, odporny i zgodny z przepisami.
Zamiast przygotowywać się do audytów, bądź gotowy na audyt. Platforma mapuje kontrole w ponad 30 frameworkach, wyprowadza rejestry prywatności i oceny wpływu z Twojego rzeczywistego kodu oraz dowodzi wymagań regulacyjnych takich jak DORA, NIS2 i CRA z jednej bazy dowodowej. Każda akcja to szkic, który zatwierdzasz, utrzymując Twój zespół w pętli, podczas gdy agenci zajmują się ciągłą pracą.
Kluczowe możliwości obejmują:
- Mapowanie prywatności i danych – Automatyczne dokumentowanie przepływów danych osobowych, działań przetwarzania i podmiotów danych w Twoich systemach
- Zgodność z wieloma frameworkami – Mapowanie kontroli i utrzymywanie dowodów dla regulacji prywatności, zarządzania AI (ISO 42001, NIST AI RMF) i powstających standardów
- Ocena dostawców i ryzyka – Ocena ekspozycji w czasie rzeczywistym oparta na rzeczywistych sygnałach systemowych, nie kwestionariuszach
- Dowód dla kontrahentów – Odpowiadaj klientom, regulatorom, audytorom i zarządom z jednego aktualnego systemu
- Interfejs natywny dla AI – Odpytuj swoją postawę compliance przez Claude, ChatGPT lub terminal za pomocą Model Context Protocol
Zbudowany dla przedsiębiorstw z rezydencją danych w UE, szyfrowaniem AES-256, kontrolą dostępu opartą na rolach i pełną transparencją podwykonawców. Połącz swoją istniejącą infrastrukturę (AWS, Google Cloud, GitHub, Datadog, Confluence i ponad 30 innych platform) i pozwól ciągłym dowodom zastąpić ciągłe poświadczanie.

Wspierana AI przestrzeń compliance, która zmienia audyty SOC 2 i ISO 27001 w przejrzystą listę zadań, z politykami tworzonymi przez AI i bezpośrednim wsparciem założycieli.
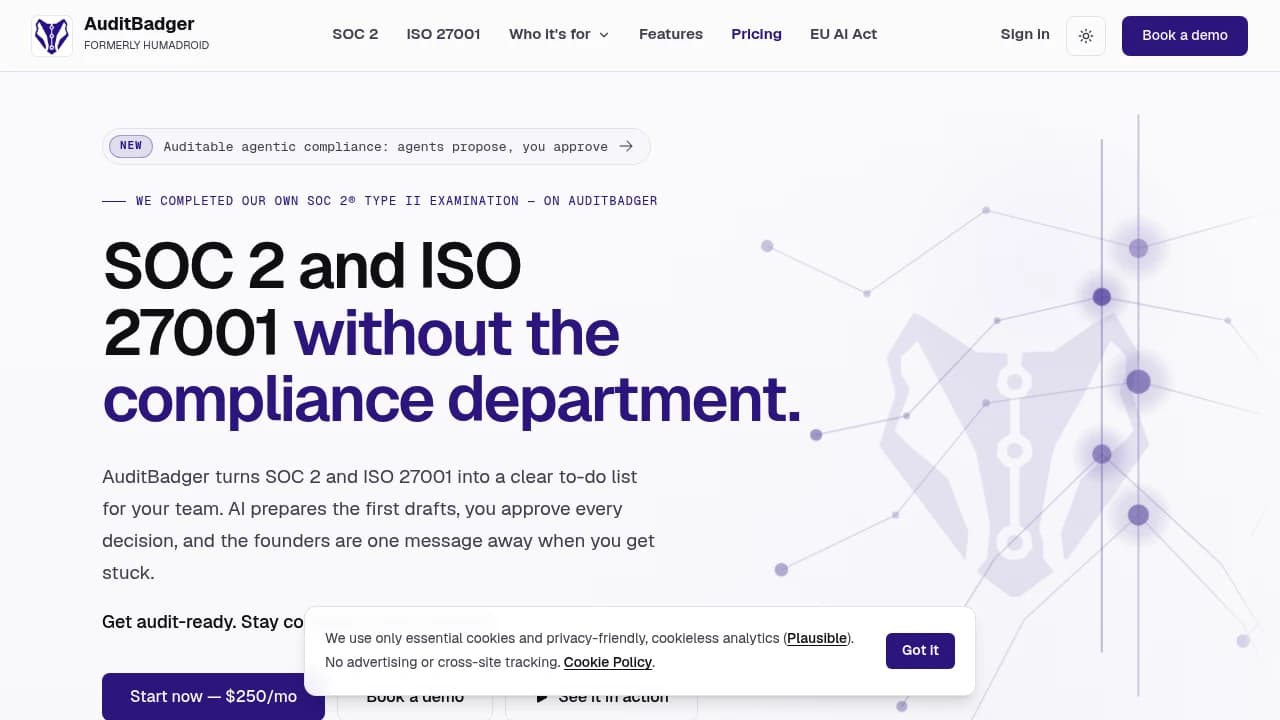
AuditBadger to przestrzeń compliance stworzona dla małych zespołów, które muszą przejść audyt SOC 2 lub ISO 27001, ale nie mają w firmie dedykowanej osoby od compliance. Zastępuje arkusze kalkulacyjne, rozsiane dokumenty w Notion i zrzuty ekranu ze Slacka jednym miejscem, w którym polityki, kontrole, dowody i historia audytów są przechowywane w formie, jakiej oczekują audytorzy.
Narzędzie działa tak, że każde wymaganie audytowe zamienia w zadanie z przypisanym właścicielem i statusem. Wybierasz swój framework (SOC 2, ISO 27001 albo oba), importujesz polityki, które już masz, a te, których nie masz, tworzy za Ciebie AI. Twój zespół przegląda i zatwierdza każdą wygenerowaną politykę, mapowanie i opis kontroli, zanim trafią one do dokumentacji compliance. Nic nie jest zatwierdzane automatycznie ani skrywane w czarnej skrzynce.
Kluczowe funkcje:
- Kontrole i polityki, śledzenie wdrożenia w obu frameworkach, zarządzanie wersjami, zbieranie potwierdzeń zespołu i prowadzenie pełnej historii audytowej
- Dowody i oceny, dołączanie dowodów do każdej kontroli, przeprowadzanie ocen, dokumentowanie ustaleń i eksportowanie ustrukturyzowanych raportów dla audytora
- Zarządzanie ryzykiem i dostawcami, prowadzenie rejestru ryzyk, śledzenie przeglądów dostawców, rejestrowanie incydentów bezpieczeństwa i planowanie ciągłości działania w tej samej przestrzeni
- Tworzenie treści przez AI, generowanie opisów kontroli, pisanie polityk dopasowanych do Twoich rzeczywistych praktyk, sugerowanie dowodów dla każdej kontroli i budowanie opisu systemu SOC 2 w ciągu godzin, a nie tygodni
- Agentowe compliance, podłączenie Claude Code lub innego klienta MCP, który odczytuje aktualny stan compliance i proponuje zmiany w formie gotowej do przeglądu; każda zmiana zapisuje, kto ją zatwierdził i kiedy
Większość małych zespołów przechodzi od zera do pełnej operacyjności w ciągu około tygodnia i osiąga gotowość do audytu w ciągu kilku tygodni. Onboarding jest wliczony w cenę i prowadzony przez zespół założycielski, nie przez dział sprzedaży. Masz bezpośredni dostęp do założycieli na Slacku, gdy napotkasz problem.
Cennik jest ryczałtowy: 250 dolarów miesięcznie za nieograniczoną liczbę użytkowników, oba frameworki, wszystkie moduły i wsparcie AI. Nie musisz liczyć kosztów na użytkownika, nie ma skrytych planów cenowych ani niepokoju o limity tokenów. Produkt działa na własnym programie compliance AuditBadger, który przeszedł badanie SOC 2 Type II, więc cały workflow jest kształtowany przez realną presję audytową, a nie teorię.
Jest to rozwiązanie dla zespołów, które chcą samodzielnie zajmować się swoim compliance, zamiast zatrudniać konsultantów lub korzystać z drogich platform compliance. Nie zastępuje audytorów (to wciąż oni podejmują decyzje audytowe) ani nie jest przeznaczone dla silnie regulowanych branż, które wymagają stałego wsparcia konsultantów, ale zdejmuje z Twoich barków ciężar organizacji i zbierania dowodów.
Drata
Znajdź alternatywy dla

 pCloud – Cloud storage that's yours for life, and private by design. Get Lifetime Cloud with 50% OFF!